


Radware визнана лідером у рейтингу IDC MarketScape 2026 року серед світових платформ захисту вебзастосунків та API
Radware визнана лідером у рейтингу IDC MarketScape 2026 року серед світових платформ захисту вебзастосунків та API
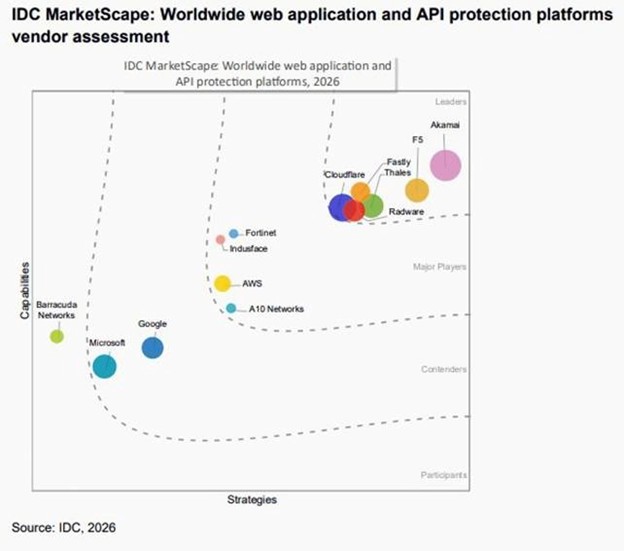
Ще у 2024 році Radware належала до категорії провідних гравців (Major Players), а вже через два роки компанія увійшла до групи лідерів, суттєво зміцнивши свої позиції на ринку.
19.11.2026
Аналітична компанія IDC включила Radware до категорії лідерів у дослідженні 2026 IDC MarketScape for Worldwide Web Application and API Protection (WAAP). Нагадаємо, що сегмент WAAP охоплює комплексні рішення з кібербезпеки, які відображають розвиток класичних міжмережевих екранів для вебзастосунків у напрямі єдиних хмарних і гібридних платформ для захисту сучасної вебінфраструктури.
У цьому сегменті Radware пропонує комплекс рішень для доставки та захисту застосунків, зокрема платформу WAAP, доступну в межах AI-Powered Cloud Security Platform і сервісу Cloud Application Protection Service. Архітектура компанії поєднує власні технології та сторонні механізми безпеки, забезпечуючи захист вебзастосунків у реальному часі (WAF), безпеку API, управління ботами та ШІ-агентами, протидію DDoS-атакам і захист систем агентного штучного інтелекту.
Центральним елементом платформи є система кореляції подій на основі ШІ, яка об’єднує інформацію з різних компонентів захисту. На цьому рівні працює AI SOC, що координує виявлення загроз, їх нейтралізацію та усунення наслідків інцидентів.
Згідно з висновками IDC MarketScape, механізм Radware на основі штучного інтелекту безперервно аналізує послідовності викликів API та логіку робочих процесів, використовуючи дані реального трафіку. Це дозволяє автоматично створювати й налаштовувати політики для виявлення зловживань бізнес-логікою, які можуть залишатися непоміченими під час перевірки схем і застосування статичних правил.
У звіті також зазначається, що компанія нещодавно представила Radware AI Xploit Shield — рішення, яке автоматично створює індивідуальні сигнатури захисту.
За словами Габі Малька, головного операційного директора Radware, визнання лідером у рейтингу IDC MarketScape підтверджує послідовний розвиток стратегії компанії у сфері безпеки застосунків. Оскільки штучний інтелект змінює не лише способи створення застосунків, а й методи атак на них, Radware продовжує інвестувати в захист вебзастосунків та API на основі ШІ, допомагаючи організаціям протистояти загрозам у дедалі складніших ІТ-середовищах.
Експерти IDC детально проаналізували сильні сторони та обмеження рішень Radware. Основні результати оцінювання наведено нижче.
Компанія також співпрацює з Cisco та Check Point, які пропонують її технології WAF, DDoS-захисту й управління ботами під власними брендами.
Для партнерів MSSP запущено спеціальні лінійки WAAP- і DDoS-рішень із можливістю перепродажу під власною торговельною маркою.
Серед подальших планів Radware — розвиток захисту від багатоетапних prompt injection-атак, удосконалення безпеки MCP, тестування ШІ-агентів і розширення можливостей їх моніторингу в корпоративних та SaaS-середовищах.
Крім того, компанія розробляє інтерфейс GenAI, який дозволить налаштовувати захист, аналізувати дані та формувати звіти за допомогою звичайних текстових запитів.
Можливості платформи
Рішення компанії поєднують традиційні засоби кібербезпеки з хмарними сервісами й інструментами на основі ШІ. При цьому підтримуються різні сценарії розгортання, зокрема в мультихмарних середовищах.
Основними перевагами Radware експерти називають комплексність WAAP, автоматизацію захисту та розвиток технологій безпеки ШІ-агентів. Водночас компанії ще належить підтвердити ефективність нових продуктів в умовах масштабної експлуатації та завершити формування цілісного підходу до захисту ШІ.
Докладніше з результатами оцінювання Radware у звіті IDC MarketScape «Worldwide Web Application and API Protection (WAAP) 2026 Vendor Assessment» можна ознайомитися за посиланням.
Дослідження проводиться за методологією, що поєднує якісні та кількісні критерії. На основі отриманих результатів формується графічне відображення позицій постачальників, яке допомагає оцінити їхні можливості, продуктові пропозиції та стратегії розвитку.
IDC MarketScape дає змогу порівнювати поточні характеристики рішень, перспективи їх розвитку та фактори, які можуть впливати на успіх постачальників на ринку ІТ- і телекомунікаційних послуг.
У цьому сегменті Radware пропонує комплекс рішень для доставки та захисту застосунків, зокрема платформу WAAP, доступну в межах AI-Powered Cloud Security Platform і сервісу Cloud Application Protection Service. Архітектура компанії поєднує власні технології та сторонні механізми безпеки, забезпечуючи захист вебзастосунків у реальному часі (WAF), безпеку API, управління ботами та ШІ-агентами, протидію DDoS-атакам і захист систем агентного штучного інтелекту.
Центральним елементом платформи є система кореляції подій на основі ШІ, яка об’єднує інформацію з різних компонентів захисту. На цьому рівні працює AI SOC, що координує виявлення загроз, їх нейтралізацію та усунення наслідків інцидентів.
Згідно з висновками IDC MarketScape, механізм Radware на основі штучного інтелекту безперервно аналізує послідовності викликів API та логіку робочих процесів, використовуючи дані реального трафіку. Це дозволяє автоматично створювати й налаштовувати політики для виявлення зловживань бізнес-логікою, які можуть залишатися непоміченими під час перевірки схем і застосування статичних правил.
У звіті також зазначається, що компанія нещодавно представила Radware AI Xploit Shield — рішення, яке автоматично створює індивідуальні сигнатури захисту.
За словами Габі Малька, головного операційного директора Radware, визнання лідером у рейтингу IDC MarketScape підтверджує послідовний розвиток стратегії компанії у сфері безпеки застосунків. Оскільки штучний інтелект змінює не лише способи створення застосунків, а й методи атак на них, Radware продовжує інвестувати в захист вебзастосунків та API на основі ШІ, допомагаючи організаціям протистояти загрозам у дедалі складніших ІТ-середовищах.
Експерти IDC детально проаналізували сильні сторони та обмеження рішень Radware. Основні результати оцінювання наведено нижче.
Сильні сторони
Можливості платформи- Захист API від атак на бізнес-логіку. ШІ аналізує послідовності викликів API та автоматично формує політики безпеки, виявляючи зловживання, які можуть залишатися непоміченими під час стандартних перевірок.
- Протидія масштабним DDoS-атакам. Рішення Radware успішно відбило атаку інтенсивністю близько 1 млн запитів за секунду, яка тривала 30 хвилин, без порушення роботи європейського фінансового сервісу. Для цього система використовувала поведінковий аналіз і генерацію сигнатур у реальному часі.
- Захист мультихмарних середовищ. Рішення SecurePath дозволяє впроваджувати WAAP без необхідності змінювати налаштування DNS і BGP, передавати SSL-сертифікати або перенаправляти весь трафік. Також підтримується поєднання inline- та out-of-path-розгортання.
- Комплексна безпека API. Портфель рішень охоплює тестування, виявлення API, перевірку схем, управління безпекою, моніторинг та аналітику.
- Кореляція загроз. Платформа зіставляє події WAF, захисту API та систем управління ботами. Це дає змогу автоматично блокувати шкідливі IP-адреси на рівні всіх застосунків організації.
- Багаторівневе виявлення атак. Використання актуальних даних про загрози та механізмів протидії обфускації ускладнює обхід систем безпеки.
- Автоматична генерація захисту. Сервіс AI Xploit Shield створює індивідуальні сигнатури для протидії експлуатації вразливостей, які можуть виявляти сучасні ШІ-моделі.
- Захист ШІ-агентів. За даними Radware, незалежне тестування механізмів протидії непрямим атакам prompt injection продемонструвало рівень виявлення загроз 95,7% у відкритому тестуванні та загальний рівень блокування 95%.
- Можливості AI SOC. Використання штучного інтелекту допомагає скоротити час первинного аналізу інцидентів приблизно з двох годин до кількох хвилин. Водночас ці показники ґрунтуються на внутрішніх оцінках компанії.
Стратегія розвитку
Radware розширила можливості захисту API завдяки придбанню технологій тестування REST, GraphQL і SOAP на основі ШІ, виявлення прихованих API, а також перевірки вразливостей LLM і систем, що використовують MCP (Model Context Protocol).Компанія також співпрацює з Cisco та Check Point, які пропонують її технології WAF, DDoS-захисту й управління ботами під власними брендами.
Для партнерів MSSP запущено спеціальні лінійки WAAP- і DDoS-рішень із можливістю перепродажу під власною торговельною маркою.
Серед подальших планів Radware — розвиток захисту від багатоетапних prompt injection-атак, удосконалення безпеки MCP, тестування ШІ-агентів і розширення можливостей їх моніторингу в корпоративних та SaaS-середовищах.
Крім того, компанія розробляє інтерфейс GenAI, який дозволить налаштовувати захист, аналізувати дані та формувати звіти за допомогою звичайних текстових запитів.
Рекомендації експертів IDCВиклики та обмеження
IDC рекомендує розглядати рішення Radware підприємствам зі складною розподіленою інфраструктурою. Серед основних переваг компанії — комплексний підхід до WAAP, автоматизація захисту та розвиток технологій безпеки ШІ-агентів.
Можливості платформи
- Недоступність Radware Pentest. Інструмент автоматизованого тестування на проникнення, який має доповнити AI Xploit Shield, на момент оцінювання ще не був доступний. Його впровадження дозволило б створити замкнений цикл — від виявлення вразливостей до автоматичного формування відповідних механізмів захисту.
- Обмежений досвід використання AI Xploit Shield. На момент проведення дослідження сервіс був представлений на ринку лише кілька тижнів. Тому його ефективність під час масштабної експлуатації ще потребує додаткового підтвердження.
- Складність продуктової пропозиції для захисту ШІ. Різні механізми захисту LLM, MCP та ШІ-агентів пропонуються як додаткові модулі або складові наявних пакетів. Це може ускладнювати клієнтам розуміння можливостей платформи та вибір необхідних інструментів.
- Недостатня зрілість захисту MCP. Частина відповідних функцій на момент оцінювання ще перебувала на етапі розробки, що обмежувало комплексність захисту ШІ-агентів.
Коли варто застосовувати рішення Radware
IDC рекомендує розглядати продукти Radware підприємствам зі складною розподіленою інфраструктурою, яким потрібні висока продуктивність і комплексний захист вебзастосунків та API.Рішення компанії поєднують традиційні засоби кібербезпеки з хмарними сервісами й інструментами на основі ШІ. При цьому підтримуються різні сценарії розгортання, зокрема в мультихмарних середовищах.
Основними перевагами Radware експерти називають комплексність WAAP, автоматизацію захисту та розвиток технологій безпеки ШІ-агентів. Водночас компанії ще належить підтвердити ефективність нових продуктів в умовах масштабної експлуатації та завершити формування цілісного підходу до захисту ШІ.
Докладніше з результатами оцінювання Radware у звіті IDC MarketScape «Worldwide Web Application and API Protection (WAAP) 2026 Vendor Assessment» можна ознайомитися за посиланням.
Що таке IDC MarketScape
IDC MarketScape - це модель оцінювання постачальників технологій і послуг, яка дозволяє порівнювати їхню конкурентоспроможність на певному ринку.Дослідження проводиться за методологією, що поєднує якісні та кількісні критерії. На основі отриманих результатів формується графічне відображення позицій постачальників, яке допомагає оцінити їхні можливості, продуктові пропозиції та стратегії розвитку.
IDC MarketScape дає змогу порівнювати поточні характеристики рішень, перспективи їх розвитку та фактори, які можуть впливати на успіх постачальників на ринку ІТ- і телекомунікаційних послуг.
Підбір, придбання чи консультації щодо рішень Radware: sales@megatrade.ua, (044) 538-00-06
Технічні консультації для партнерів «Мегатрейд»: radware@megatrade.ua
Докладніше про Radware — виробника рішень із запобігання DDos-атакам, для хмарної безпеки та балансування мережевого трафіку
Опитування Radware: традиційну модель кібербезпеки необхідно доповнити рівнем ШІ